Back to Projects2024
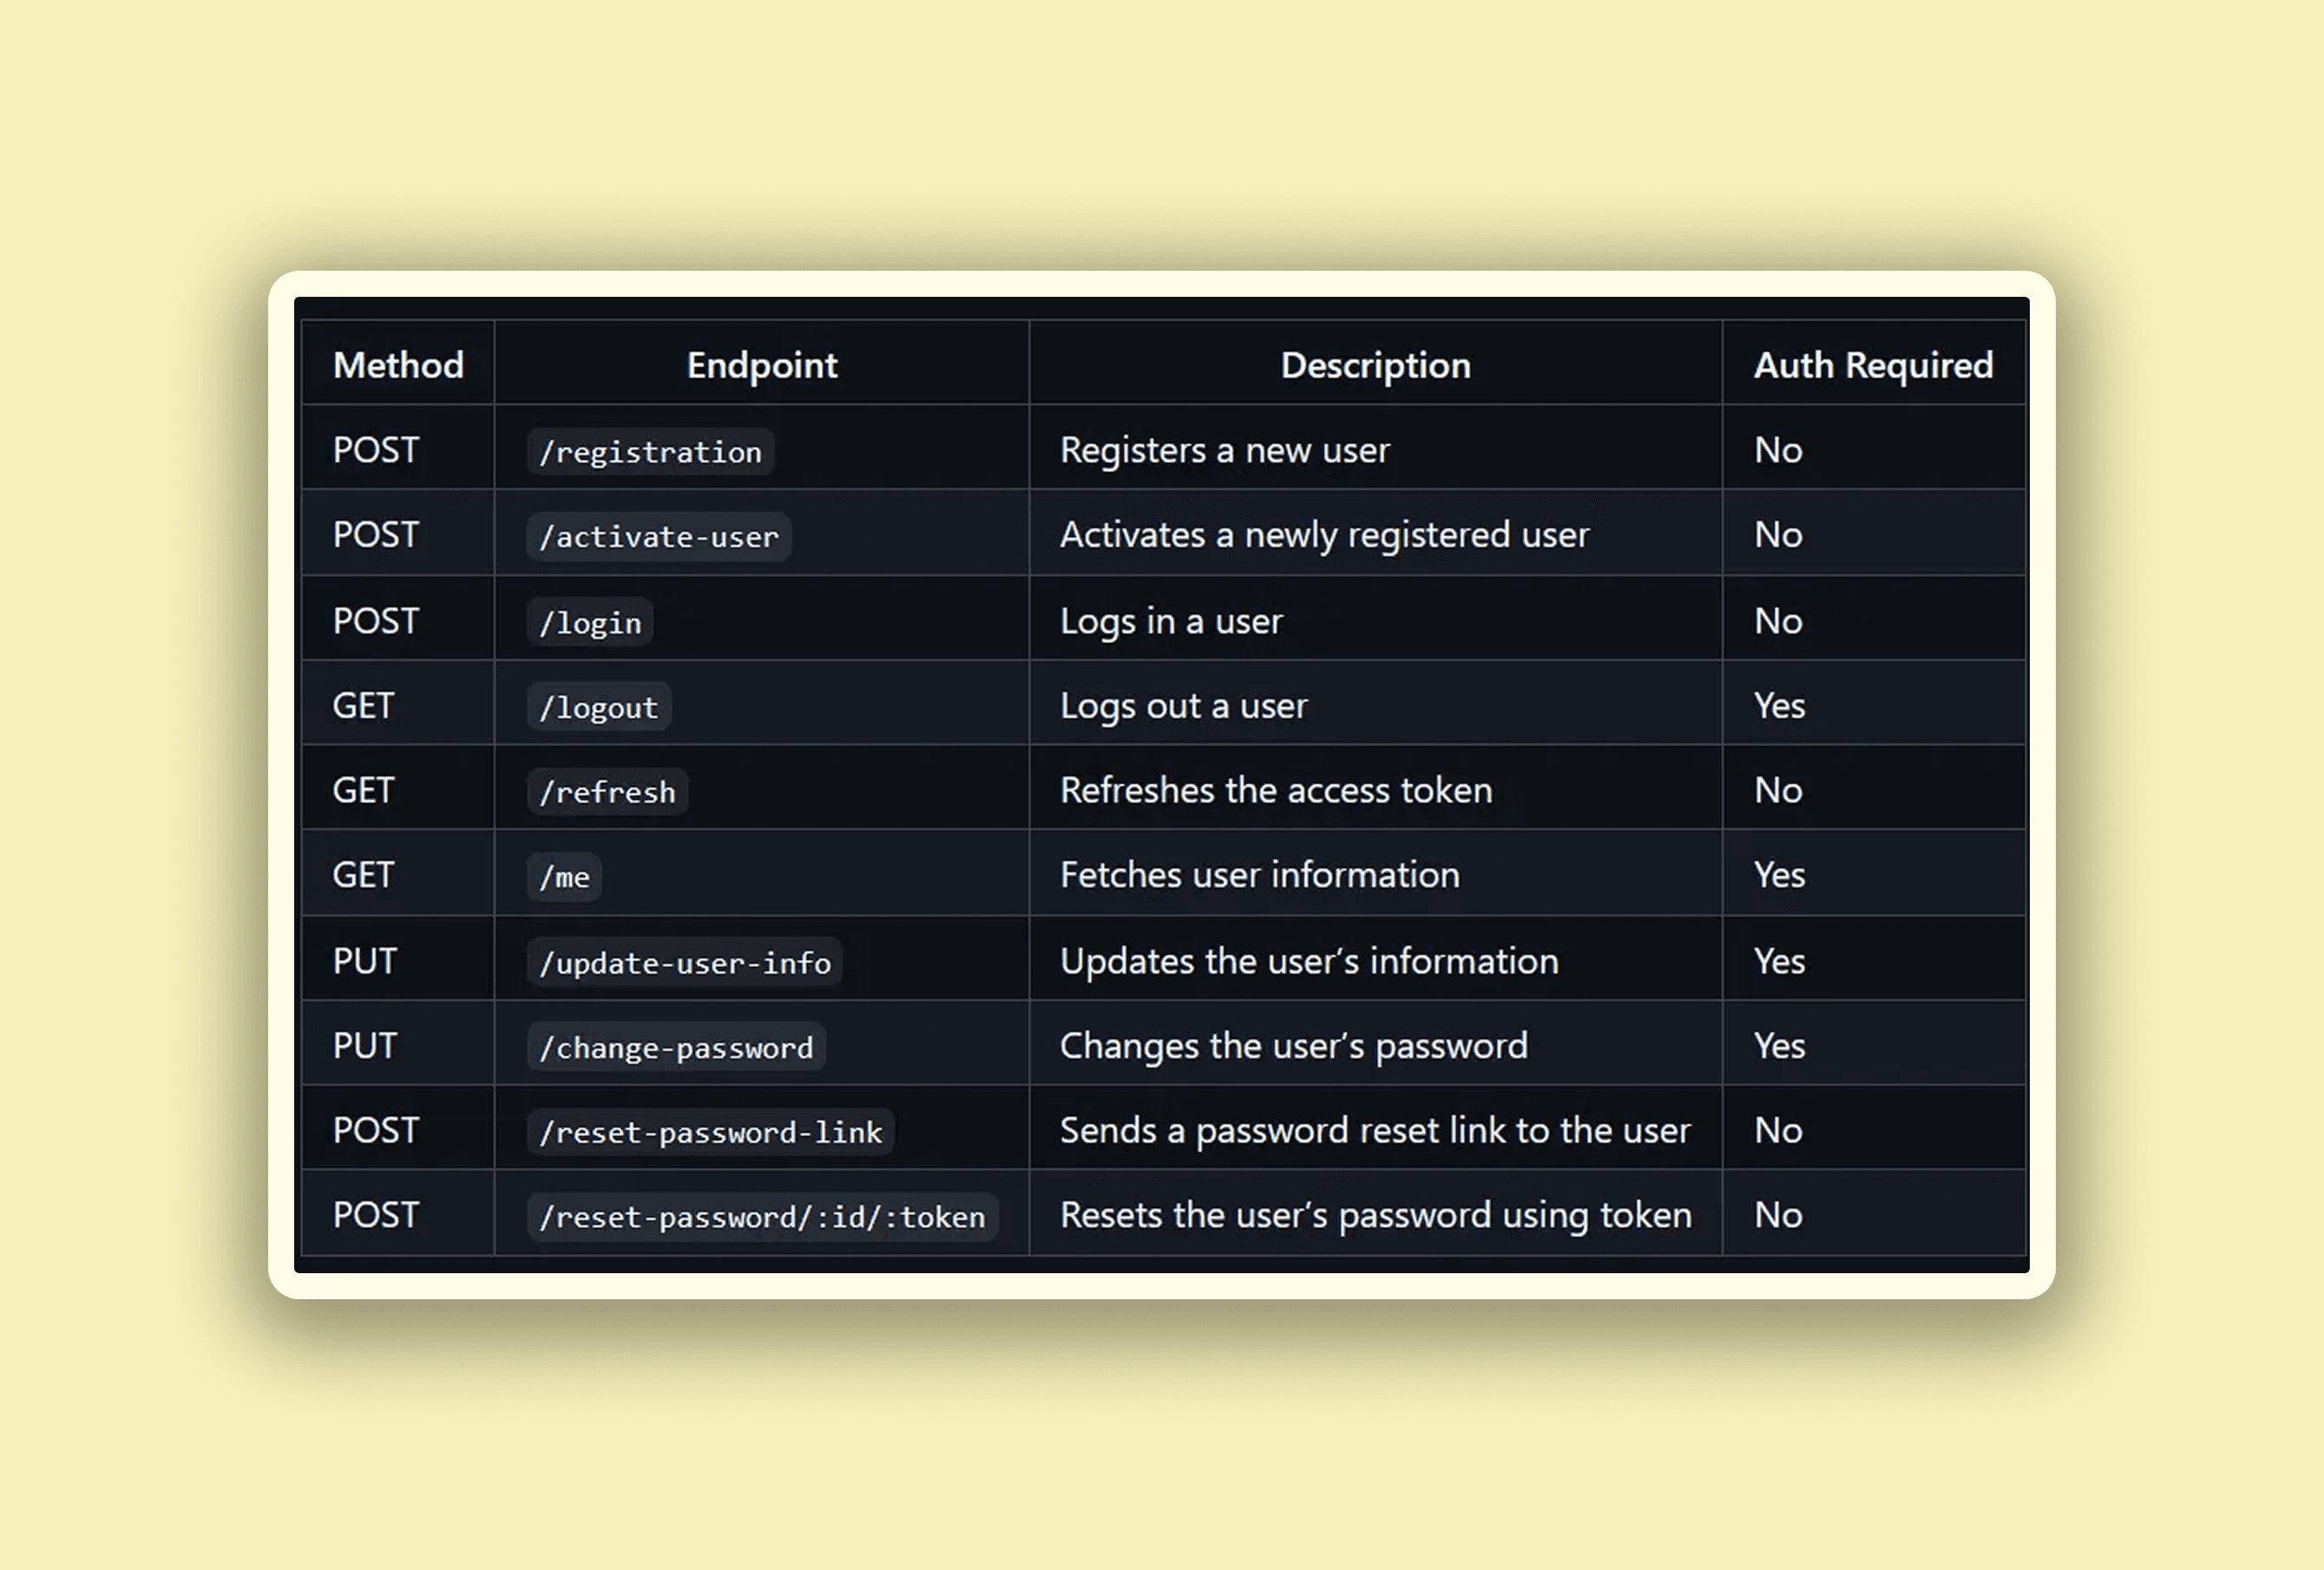
JWT Authentication API
Overview
A battle-tested authentication microservice template providing dual-token (access + refresh) architecture with cryptographic rotation, session management, and rate-limited brute force protection.
Core Features
- Dual Token Rotation: Short-lived access tokens (15m) paired with single-use rotating refresh tokens stored in HTTP-only cookies.
- Redis Instant Blacklist: Sub-1ms token revocation upon logout or suspicious device fingerprint changes.
- Rate Limiting & Brute Force Guard: Sliding-window rate limiting on login and password reset routes.
- Argon2 Password Hashing: State-of-the-art memory-hard hashing surpassing legacy bcrypt standards.
Impact & Results
Delivered sub-5ms auth verification times and sustained 10,000 requests/minute during load testing.